安全從供應鏈開始 DevSecOps敏捷安全大會2021即將舉行,引領網(wǎng)絡與信息安全軟件開發(fā)新趨勢
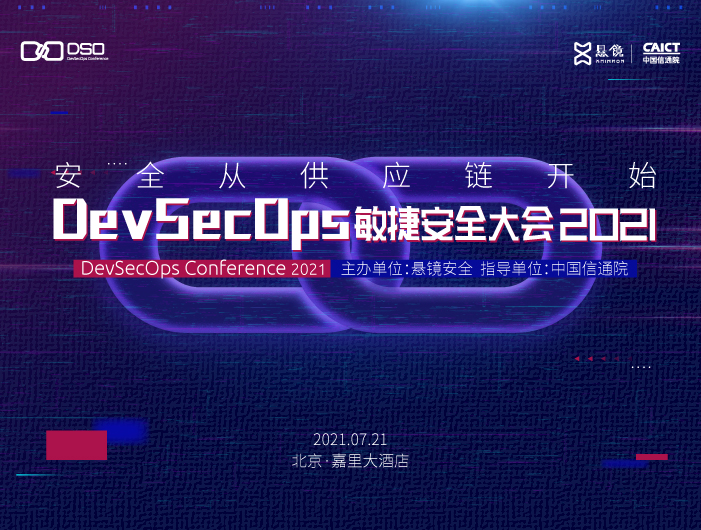
隨著數(shù)字化轉(zhuǎn)型的深入推進,供應鏈安全已成為企業(yè)信息安全的薄弱環(huán)節(jié)。數(shù)據(jù)顯示,超過80%的現(xiàn)代企業(yè)軟件供應鏈中至少存在一個已知漏洞,而大規(guī)模數(shù)據(jù)泄露事件日益頻繁,根源直指開發(fā)流程的碎片化和安全模式的滯后性。在此背景下,“DevSecOps敏捷安全大會2021”宣布將于近期召開,本次大會以“安全從供應鏈開始”為主題,旨在為網(wǎng)絡與信息安全軟件開發(fā)領域注入持續(xù)集成、持續(xù)交付安全自動化新思路。會議重點將聚焦于如何在敏捷開發(fā)模式下內(nèi)嵌安全控制,突破傳統(tǒng)的“安全尾置”局限,主張將安全審查左移到開發(fā)最早期。多位開源社區(qū)領袖、行業(yè)專家和安全技術(shù)要人將就從開發(fā)環(huán)境中的依賴庫管理到供應鏈關鍵節(jié)點審計防篡改舉措展開共同研討。會上發(fā)布的基于角色的訪問控制模擬布和管理安全編排成果以及對無漏洞管通體系精益實踐的復盤將為伙伴公司提供開源治理黑蛇堡壘等實踐典型。大會將通過開設針對Web應用運行時質(zhì)量功能專題,揭示腳本信任制界以應對金融客戶的持續(xù)安全而傳統(tǒng)應對邊界。主辦樂觀安工作室主張軟件開發(fā)文化革新視為安全無解唯有共建模式消除能力張力,前瞻視線網(wǎng)絡與信息到現(xiàn)網(wǎng)已不可或缺與新興技術(shù)與質(zhì)量體制對稱合攏的實時交付協(xié)作機器實現(xiàn)整個行業(yè)聯(lián)動升級準備啟盟方案長效。
如若轉(zhuǎn)載,請注明出處:http://www.hetu365.cn/product/33.html
更新時間:2026-09-13 01:35:19